
Припадници Министарства унутрашњих послова, Управе за технику - Службе за борбу против високотехнолошког криминала (ВТК), у сарадњи са Посебним јавним тужилаштвом за ВТК Вишег јавног тужилаштва у Београду, лишили су слободе три особе због сумње да су извршиле више тешких кривичних дела из области рачунарског криминала.
Осумњичени се терете да су у претходном периоду неовлашћено приступали рачунарским мрежама и базама података више државних органа, јавних предузећа и приватних компанија на територији Републике Србије. Према наводима из истраге, након провале у системе, компромитовани подаци су неовлашћено преузимани, а потом понуђени на продају на илегалним форумима и „мрачном интернету“ (Dark Web).
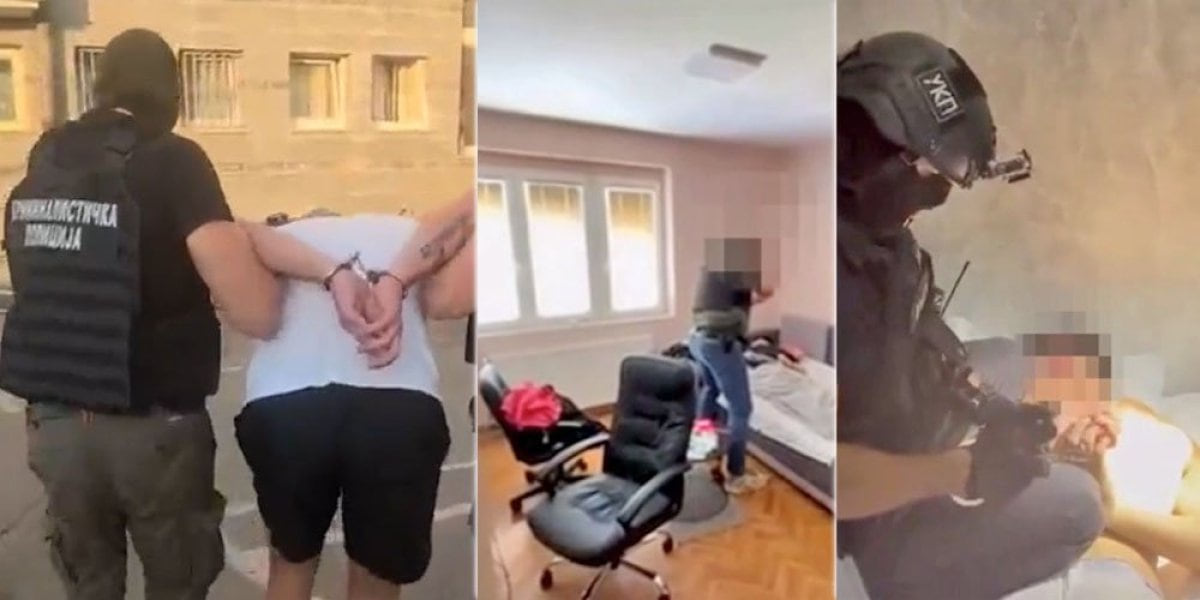
Ова акција представља још један јасан сигнал да домаће полицијске и правосудне службе интензивно развијају капацитете за борбу против дигиталног криминала и заштиту критичне информационе инфраструктуре.
Трговина подацима као примарни мотив
У савременом дигиталном окружењу, мотив хакерских напада ретко је искључиво техничко доказивање или изазивање тренутне штете. Подаци - од личних информација грађана, преко интерне комуникације, до пословних и државних база - постали су високософистицирана роба на црном тржишту.
Напад на информационе системе државних органа и јавних предузећа носи посебну тежину. Када поверљиви подаци доспеју на илегалне форуме, последице су дугорочне и обухватају ризике од злоупотребе идентитета, финансијских превара, као и циљаних фишинг кампања усмерених ка запосленима и институцијама.
Најчешће рањивости и улазне тачке
Упркос перцепцији да су за провале у заштићене системе потребни искључиво комплексни технички алати, пракса показује да су улазне тачке најчешће повезане са пропустима у основним безбедносним протоколима:
- Људски фактор и фишинг: Непажња или недостатак едукације запослених омогућавају нападачима да путем злонамерних имејл порука или линкова дођу до приступних параметара.
- Неажурирана инфраструктура: Коришћење софтвера са познатим рањивостима за које нису примењене најновије безбедносне закрпе.
- Слабе лозинке и одсуство MFA: Недостатак вишефакторске аутентичности омогућава нападачима лако преузимање налога и даље кретање кроз мрежу.
Значај превенције и континуиране едукације
Оперативна реакција надлежних органа и лишавање слободе одговорних лица изузетно су важни за правосудни систем. Међутим, када до компромитације система и цурења података већ дође, последице је тешко у потпуности санирати. Због тога је фокус свих организација неопходно преусмерити са реакције на превенцију.
Сајбер безбедност није једнократан технички задатак, већ непрекидан процес који захтева редовне безбедносне провере, имплементацију савремених стандарда и, пре свега, системску едукацију свих корисника система.
Порука удружења „Сајбер Србија“
Овај случај подсећа да у дигиталном простору не постоје потпуно недодирљиви системи, али ни невидљиви нападачи. Јачањем свести о безбедносним ризицима, подизањем нивоа дигиталне писмености и одговорним односом према информатичким ресурсима, градимо безбедније дигитално окружење за све грађане и институције Републике Србије.
Удружење „Сајбер Србија“ наставиће да кроз своје едукативне пројекте и рад на терену пружа подршку подизању безбедносне културе и превенцији ризика на интернету.